AI-forordningen gælder også for den SMV, der kun bruger AI og aldrig selv udvikler det. Nogle krav gælder allerede, andre er udskudt med EU’s Digital Omnibus, og for de fleste virksomheder er listen over opgaver kortere, end overskrifterne antyder. Her er et nøgternt overblik over, hvad der gælder hvornår, og hvad I konkret skal gøre nu. Artiklen er et overblik og ikke juridisk rådgivning.
Resumé og konklusion
- De fleste SMV’er er idriftsættere, ikke udbydere. Bruger I Copilot, ChatGPT eller AI i Business Central, er I idriftsætter, og de tungeste krav i AI-forordningen ligger hos udbyderen.
- Det, der rammer brugerne, gælder allerede. Forbuddet mod visse former for AI og kravet om AI-kompetencer har gældet siden 2. februar 2025. Gennemsigtighedskravene har gældet siden 2. august 2026.
- Højrisikoreglerne er udskudt. Med Digital Omnibus gælder reglerne for højrisikosystemer som AI i rekruttering først fra 2. december 2027.
- Fire opgaver dækker det meste. AI-kompetencer, et overblik over AI-systemer i brug, gennemsigtighed over for kunder og en vurdering af, om noget kan være højrisiko.
- Tilsynet med AI-forordningen er kun delvist på plads i Danmark. Digitaliseringsstyrelsen koordinerer, men hvem der fører tilsyn med højrisiko og gennemsigtighed, var endnu ikke afklaret på styrelsens FAQ.
Udbyder eller idriftsætter: hvor står jeres SMV i AI-forordningen
AI-forordningen, forordning (EU) 2024/1689, trådte i kraft 1. august 2024 og lægger forskellige pligter på forskellige roller. Udbyderen udvikler et AI-system eller får det udviklet og bringer det på markedet under eget navn. Idriftsætteren bruger systemet i sin virksomhed. Microsoft, OpenAI og Anthropic er udbydere. En grossist med 40 ansatte, der bruger Copilot i Business Central og ChatGPT Business, er idriftsætter.
Rollen kan skifte. Ændrer I et højrisikosystem væsentligt eller sætter jeres eget navn på det, kan I ifølge Digitaliseringsstyrelsens oversigt over reglerne blive betragtet som udbyder. Det sker sjældent i en SMV, men det er værd at vide, før I bygger en løsning sammen med en partner.
Fire risikoniveauer, kort fortalt
AI-forordningen placerer AI-anvendelser i niveauer på forhånd. Det er anvendelsen, ikke teknologien, der afgør niveauet.
- Forbudt praksis: fx skadelig manipulation og følelsesgenkendelse på arbejdspladsen. Det er sjældent relevant for en SMV, men forbuddet gælder alle.
- Højrisiko: fx AI, der sorterer jobansøgninger, vurderer medarbejdere eller kreditvurderer privatpersoner, samt AI i produkter, der i forvejen er reguleret af EU’s produktlovgivning.
- Gennemsigtighed: chatbots, der taler med mennesker, og systemer, der skaber tekst, billeder, lyd og video.
- Lav eller ingen risiko: de fleste anvendelser i en SMV, fx udkast til tekst, opsummeringer og analyse af egne tal. Her er der ingen særlige krav ud over AI-kompetencer.
Hvad AI-forordningen kræver nu, og hvad er udskudt
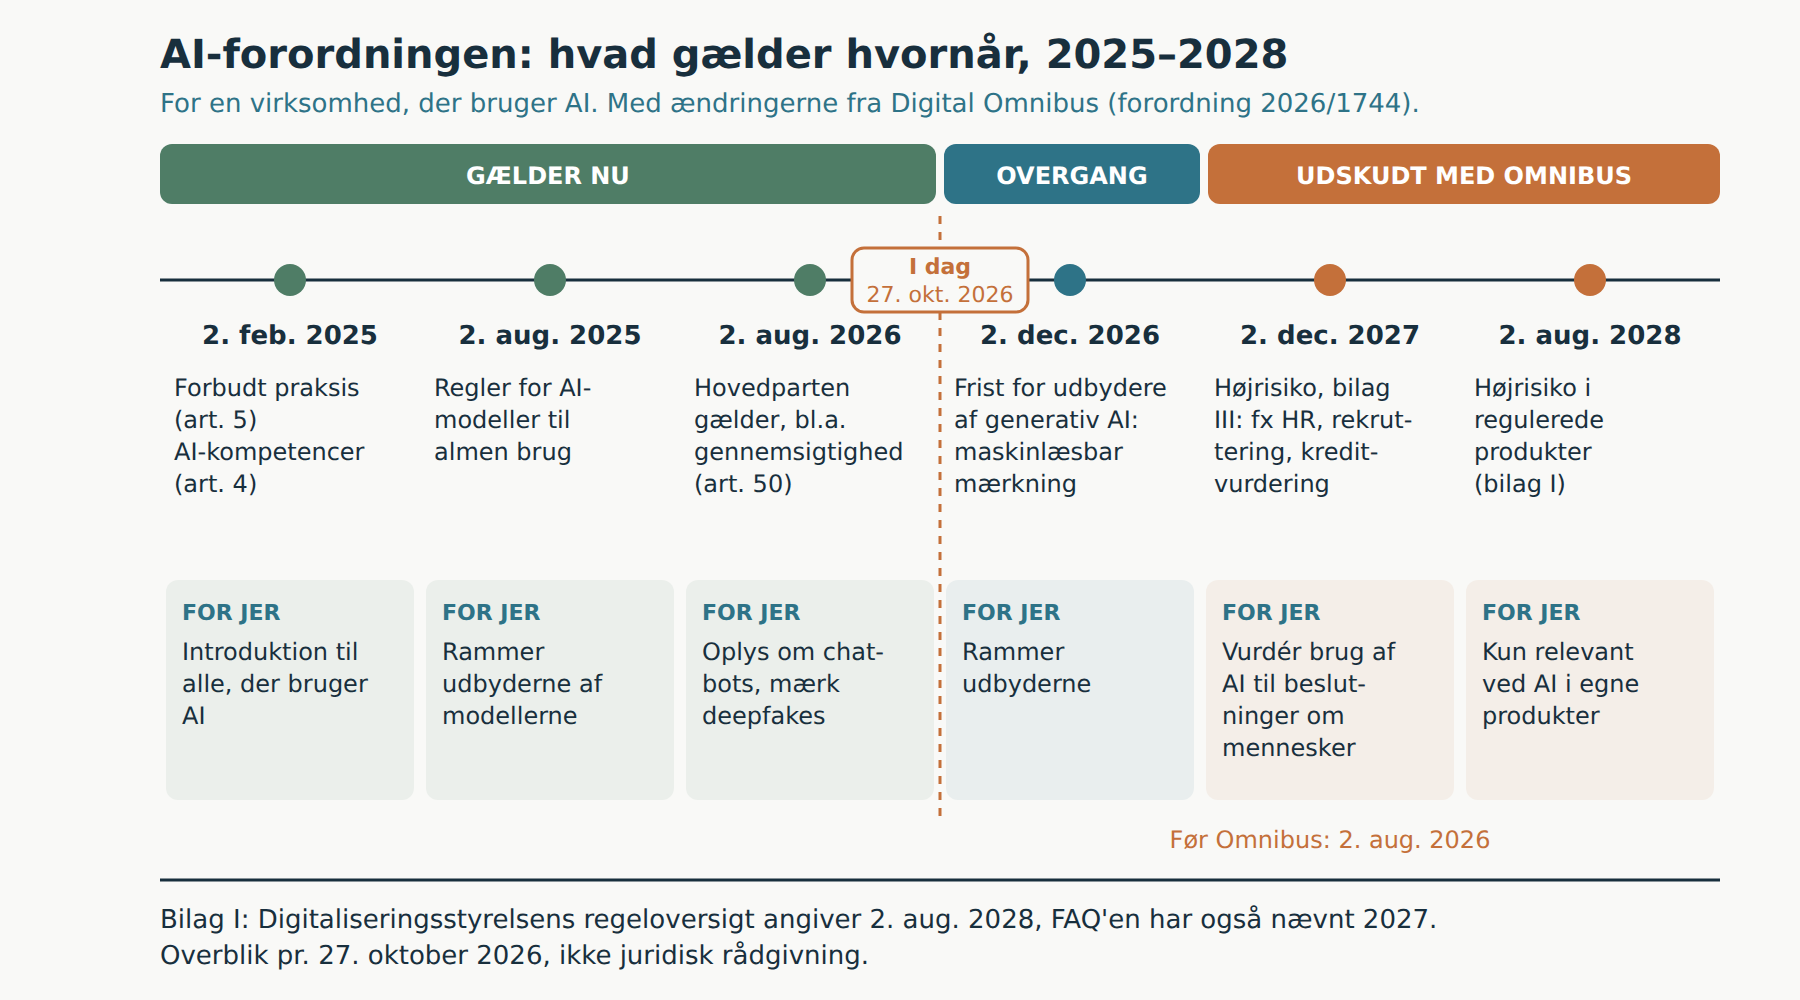
AI-forordningen træder i kraft i etaper. EU vedtog i juli 2026 en ændringsforordning, Digital Omnibus om AI, forordning (EU) 2026/1744, der trådte i kraft 27. juli 2026. Den flytter blandt andet fristerne for højrisikosystemer. Grafikken herunder viser, hvad der gælder hvornår.
Gælder allerede
- 2. februar 2025: forbudt praksis (artikel 5) og kravet om AI-kompetencer (artikel 4). Ifølge Digitaliseringsstyrelsens FAQ gælder artikel 4 både udbydere og idriftsættere, uanset systemets risikoniveau.
- 2. august 2025: reglerne for AI-modeller til almen brug. De rammer udbyderne af modellerne, ikke jer som brugere.
- 2. august 2026: hovedparten af forordningen, herunder gennemsigtighedskravene i artikel 50. Udbydere af systemer, der skaber syntetisk indhold og var på markedet før 2. august 2026, har frist til 2. december 2026 for kravet om maskinlæsbar mærkning.
Udskudt med Digital Omnibus
- 2. december 2027: højrisikoreglerne for de anvendelser, der står i forordningens bilag III, fx rekruttering, medarbejdervurdering og kreditvurdering af privatpersoner. Før omnibussen var datoen 2. august 2026.
- Senere for regulerede produkter: for AI i produkter, der er omfattet af anden EU-produktlovgivning (bilag I), angiver styrelsens regeloversigt 2. august 2028. Styrelsens FAQ har også nævnt 2027, så tjek den endelige tekst, hvis I producerer den slags produkter.
Omnibussen ændrede også artikel 4 i AI-forordningen. Virksomheder skal fortsat træffe foranstaltninger, der understøtter medarbejdernes AI-kompetencer, men skal ikke garantere et bestemt niveau. Pligten består. Desuden udvides lempelserne for SMV’er, fx forenklet dokumentation og lavere bødelofter, til en ny gruppe af små mid-cap-virksomheder. Lempelserne betyder mest for udbydere.
Hvem fører tilsyn med AI-forordningen i Danmark
Danmark har supplerende regler i lov nr. 467 af 14. maj 2025. Digitaliseringsstyrelsen er centralt kontaktpunkt og koordinerer. Tilsynet med forbudt praksis deles mellem Digitaliseringsstyrelsen, Datatilsynet og Domstolsstyrelsen. Tilsynet med højrisikosystemer og gennemsigtighed var ifølge styrelsens FAQ endnu ikke afklaret, og tilsynet tilrettelægges sektorvis. Modellerne til almen brug føres der tilsyn med af EU-Kommissionens AI-kontor.
For en SMV betyder det, at der i dag ikke er én dansk myndighed at spørge om alt. Digitaliseringsstyrelsens sider om AI-forordningen er det bedste sted at starte, og de opdateres løbende.
Hvad en SMV skal gøre efter AI-forordningen nu
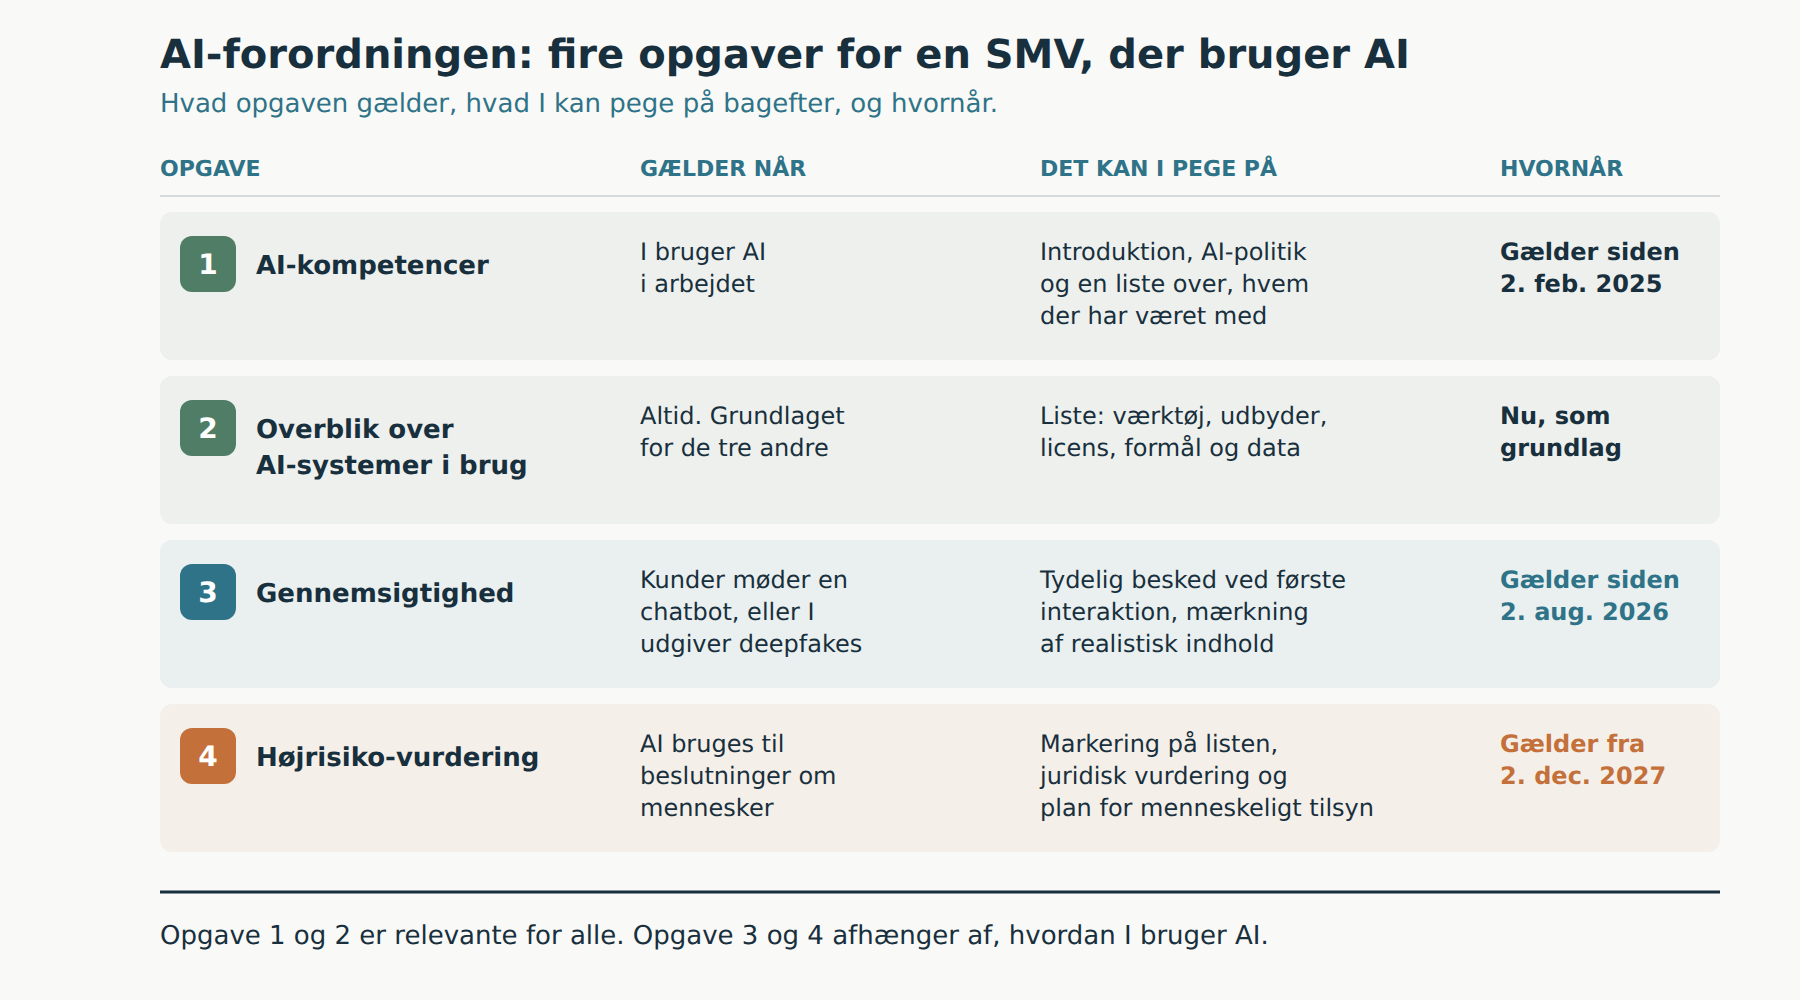
For en virksomhed, der bruger AI, samler arbejdet sig om fire opgaver. Overblikket over AI-systemer er ikke et selvstændigt krav, men det er grundlaget for de tre andre. Grafikken herunder viser opgaverne med det konkrete resultat, I kan pege på bagefter.
1. AI-kompetencer
Alle, der bruger AI i arbejdet, skal have en forståelse af, hvad værktøjet kan, hvordan det tager fejl, og hvilke data der må deles. En kort introduktion og en AI-politik på én side er et naturligt udgangspunkt. Notér, hvem der har fået introduktionen og hvornår.
2. Overblik over AI-systemer i brug
Lav en liste: værktøj, udbyder, licens, hvem der bruger det, til hvad, og hvilke data det får. Husk AI, der er indbygget i systemer, I allerede har, fx Copilot i Business Central og agenter, der afregnes i Copilot Credits. Listen er grundlaget for alle de andre vurderinger efter AI-forordningen.
3. Gennemsigtighed over for kunder
Møder kunder en chatbot på jeres hjemmeside eller i kundeservice, skal det være tydeligt, at de taler med en AI, senest ved første interaktion. Kravet om, at systemet er bygget til det, ligger formelt hos udbyderen, men det er jeres kunder, der møder det. Offentliggør I deepfakes, altså realistiske billeder, lyd eller video skabt med AI, skal I selv oplyse det. Det gælder også AI-genereret tekst, der skal informere offentligheden om forhold af offentlig interesse, medmindre et menneske har redigeret den og står inde for den.
4. Vurdering af højrisiko
Gå listen igennem, og marker alt, der bruges til beslutninger om mennesker: sortering af ansøgere, vurdering af medarbejdere, fordeling af opgaver ud fra adfærd eller kreditvurdering af privatpersoner. Her gælder højrisikoreglerne i AI-forordningen fra 2. december 2027. Idriftsættere skal blandt andet bruge systemet efter udbyderens anvisninger, sikre menneskeligt tilsyn, gemme logs og informere medarbejderne, før systemet tages i brug på arbejdspladsen. Træffes afgørelser om personer helt automatisk, gælder GDPR artikel 22 allerede i dag.
Hvad dette overblik ikke afklarer
Artiklen er et overblik over AI-forordningen pr. 27. oktober 2026 og ikke juridisk rådgivning. Flere ting er ikke på plads: Kommissionens retningslinjer og standarder bliver løbende offentliggjort, det danske tilsyn med højrisiko og gennemsigtighed var ikke afklaret, og myndighedernes egne sider har haft forskellige datoer for produkter under bilag I. Bruger I AI til beslutninger om mennesker, så få en konkret juridisk vurdering.
AI-forordningen fortæller heller ikke, hvilket værktøj I skal vælge, hvad det koster, eller om det giver værdi. Det er ledelsesbeslutninger, som behandles i ChatGPT, Copilot eller Claude og AI-pilotprojektet på 8 uger.
Sådan understøtter oneBC365 det
oneBC365 er færdigbygget Power BI til Business Central og løser ikke jeres pligter efter AI-forordningen. Rapporter, nøgletal og analyse af egne tal i Power BI ligger typisk uden for forordningens højrisikoområder. Men når I bruger AI på virksomhedens tal, gør datagrundlaget en forskel for, hvor let det er at holde overblik. Den semantiske model er bygget efter Microsofts anbefalinger til Copilot med stjerneskema, beskrivelser og entydige navne, har row-level security og ligger i jeres egen tenant.
Kunden ejer koden, og løsningen ligger som Power BI-projekt i Git med kommenteret M-kode. Det gør det enklere at dokumentere, hvilke data et AI-værktøj har adgang til, når det står på jeres liste over AI-systemer. Rettigheder og logning for agenter er gennemgået i Agent-governance.
Sådan kommer du i gang
- Lav listen over AI-systemer i brug. Spørg afdelingerne, og tjek licenserne i Microsoft 365 og Business Central. Notér værktøj, udbyder, formål og data.
- Marker beslutninger om mennesker. Alt, der berører rekruttering, medarbejdervurdering eller kreditvurdering af privatpersoner, skal vurderes særskilt inden 2. december 2027.
- Tjek jeres kundevendte AI. Kontrollér, at det fremgår tydeligt, når kunder taler med en chatbot, og beslut, hvordan I mærker AI-genererede billeder og video.
- Giv brugerne en introduktion. Kombinér den med en AI-politik, og notér, hvem der har været med. Gentag, når I tager nye værktøjer i brug.
Relaterede artikler
- AI-politik på én side: hvad medarbejderne må bruge AI til
- Ejerskab af AI-løsningen: hvem ejer den, når konsulenten er gået hjem?
- Hvad koster AI i en SMV? Fire poster og et regneeksempel
- AI readiness: 5 dimensioner at vurdere, før I køber AI
- AI-governance og ROI: de første 12 måneder i 4 kvartaler
- Alle artikler i serien AI i praksis for SMV’en
Vil I se, hvordan en dokumenteret semantisk model ser ud på jeres egne tal, før AI-værktøjerne får adgang? Book en demo, og se oneBC365 på jeres Business Central-data på 30 minutter.