En AI-politik på én side fortæller medarbejderne, hvilke AI-værktøjer de må bruge, hvilke data der aldrig må deles, og hvem der står for kontrollen. I de fleste SMV’er bruger nogen allerede ChatGPT, Copilot eller Claude i arbejdet. Spørgsmålet er ikke, om I skal have regler, men om reglerne er skrevet ned. Her er de otte felter, politikken skal indeholde, og en skabelon I kan udfylde.
Resumé og konklusion
- AI bruges allerede, også uden en beslutning. Uden en AI-politik vælger den enkelte medarbejder selv værktøj, licens og hvilke data der kopieres ind.
- Licensen afgør, hvad der sker med jeres data. Gratis forbrugerversioner kan bruge samtaler til træning. Business-licenserne gør det ikke som standard og kommer med en databehandleraftale.
- Én side er nok, hvis den er konkret. Otte felter dækker godkendte værktøjer, forbudte data, godkendelse, menneskelig kontrol, mærkning, ansvarlig, kompetencer og opdatering.
- Politikken er en del af kravet om AI-kompetencer. AI-forordningens artikel 4 gælder allerede for virksomheder, der bruger AI, og en AI-politik plus en kort introduktion er et naturligt første skridt.
- En AI-politik gør jer ikke compliant. Den skaber orden i den daglige brug, men erstatter hverken en juridisk vurdering eller jeres GDPR-arbejde.
Hvorfor en SMV har brug for en AI-politik nu
Medarbejdere tager værktøjer i brug, når de løser et problem. En sælger beder en chatbot om at skrive et tilbud om. En bogholder indsætter en kontoudtræksfil og beder om en opsummering. En HR-medarbejder får hjælp til en jobannonce. Det kaldes ofte shadow AI: brug af AI, som ledelsen ikke har godkendt eller kender til.
Problemet er sjældent selve brugen. Problemet er, at ingen ved, hvilke data der er sendt hvorhen, på hvilken licens og med hvilke vilkår. Et forbud løser det ikke, fordi værktøjerne ligger i browseren og på telefonen. En AI-politik giver i stedet en godkendt vej: disse værktøjer, på denne licens, med disse data. Det er en ledelsesbeslutning, ikke et IT-projekt.
Gratisversion eller business-licens: hvad sker der med jeres data
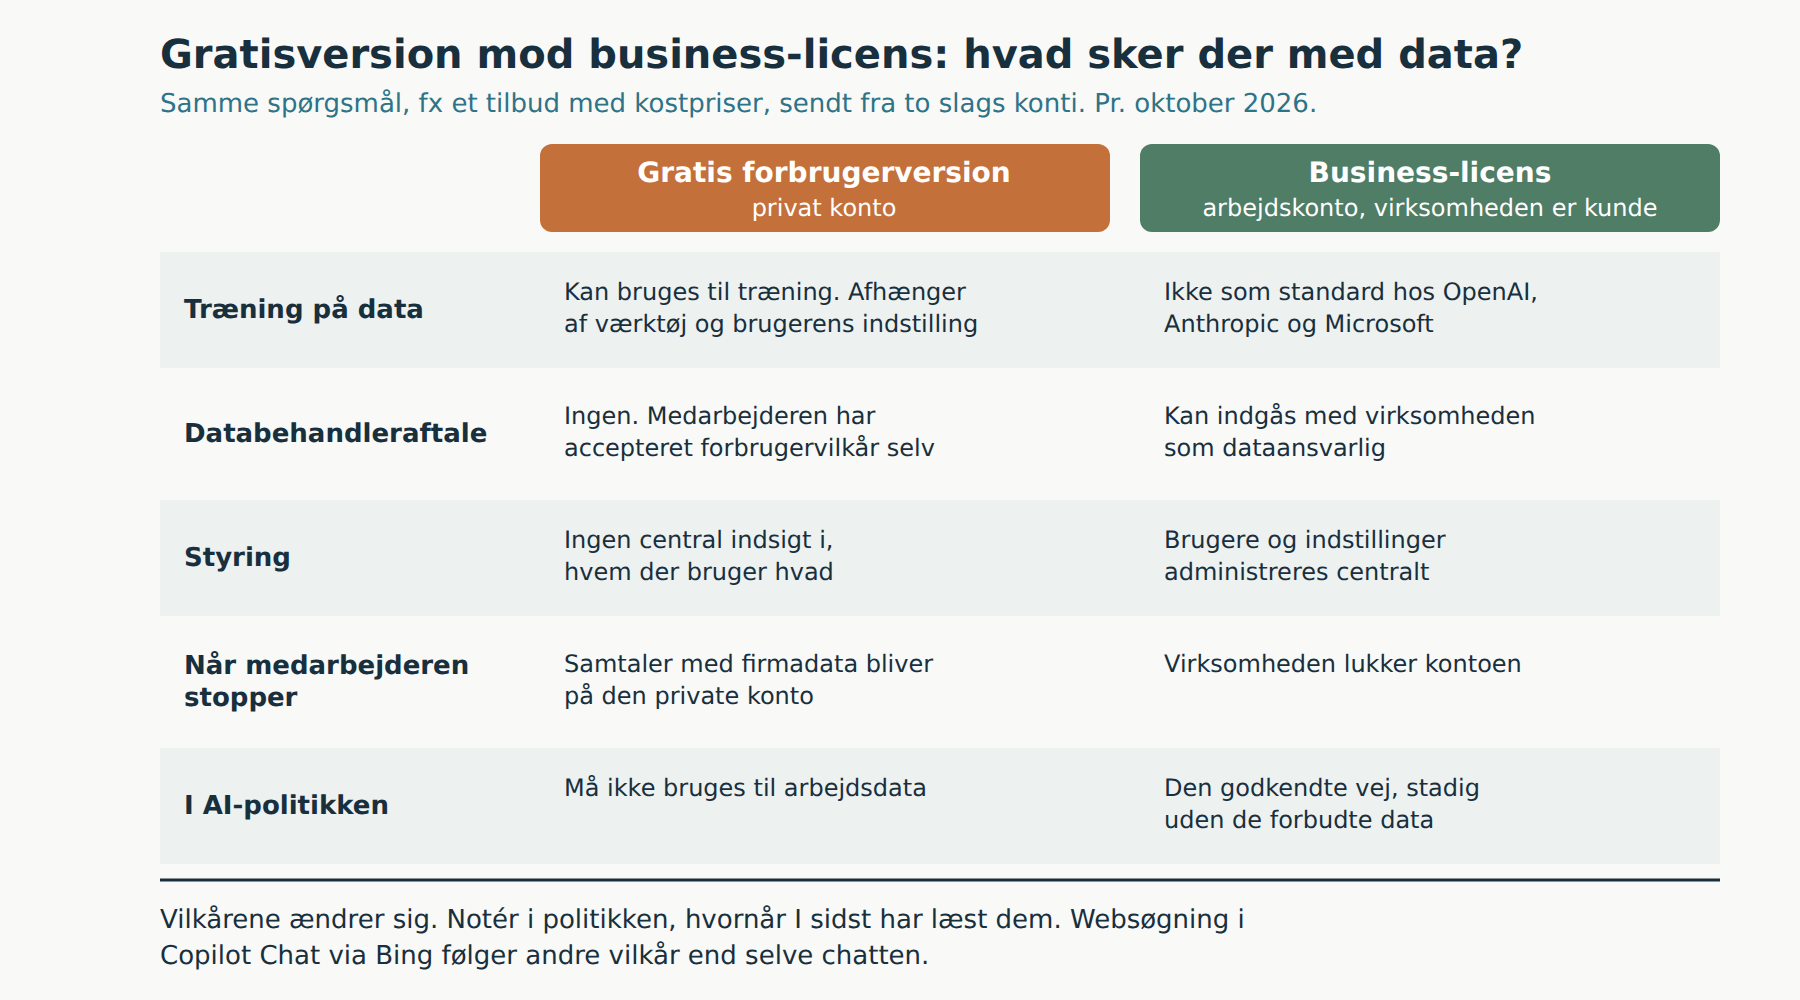
Den vigtigste enkeltbeslutning i en AI-politik er, hvilken licens medarbejderne arbejder på. Forskellen ligger i vilkårene, ikke i hvor godt værktøjet svarer.
- ChatGPT: OpenAI skriver i sin side om enterprise privacy, at business-data ikke bruges til at træne modellerne som standard, og at der kan indgås en databehandleraftale (DPA) for ChatGPT Business.
- Claude: Anthropic lader brugere af Free, Pro og Max vælge, om samtaler må bruges til træning. Ifølge Anthropics opdatering af forbrugervilkårene gælder valget ikke Team, Enterprise og API, der hører under de kommercielle vilkår.
- Microsoft Copilot Chat: Når medarbejderen er logget ind med sin arbejdskonto, gælder Microsofts enterprise data protection. Prompter og svar bruges ifølge Microsoft Learn ikke til at træne de underliggende modeller, og Microsoft er databehandler. Websøgninger via Bing følger dog andre vilkår.
Pointen for politikken er enkel: arbejdsdata hører hjemme på en licens, hvor virksomheden er kunde og har en databehandleraftale. En privat konto med firmadata er det, politikken skal stoppe. Vilkårene ændrer sig, så notér i politikken, hvornår I sidst har læst dem. Grafikken herunder viser forskellen.
Hvilke data der aldrig må i en AI-chat
Selv på en business-licens er der data, der ikke skal i en chat uden et konkret formål og en vurdering. Listen i jeres AI-politik skal være så konkret, at en medarbejder kan afgøre det på ti sekunder:
- Persondata: navne, CPR-numre, helbredsoplysninger, sygefravær og medarbejdervurderinger. Behandling af persondata kræver et formål og et behandlingsgrundlag efter GDPR, også når værktøjet er godkendt.
- Kundedata: kontrakter, kundelister med kontaktpersoner og alt, der er omfattet af en fortrolighedsaftale.
- Priser og marginer: prislister, rabatstrukturer, kostpriser og tilbud, der ikke er sendt.
- Løn: lønsedler, lønforhandlinger og bonusaftaler.
- Adgangsoplysninger: adgangskoder, API-nøgler og forbindelsesstrenge.
En god tommelfingerregel er: skriv kun det i en chat, som I også ville sende i en e-mail til en ekstern rådgiver med en databehandleraftale. Er I i tvivl, så anonymisér eller lad være.
Menneskelig kontrol og mærkning i AI-politikken
AI-værktøjer skriver overbevisende, også når de tager fejl. En AI-politik skal derfor sige, at et menneske læser og står inde for alt AI-output, før det bruges eksternt: tilbud, kundesvar, opslag, kontrakter og tal i en bestyrelsespakke. Den, der sender, har ansvaret, uanset hvem der skrev udkastet.
Mærkning handler om, hvornår I fortæller modtageren, at AI har været med. Har I en chatbot på hjemmesiden, skal kunden kunne se, at det er en AI. AI-genererede billeder, lyd og video, der kan forveksles med virkeligheden, skal også mærkes. Reglerne i AI-forordningen er gennemgået i AI-forordningen for SMV’er. Til intern brug er det nok, at politikken siger, hvornår AI-hjælp skal nævnes.
Gælder det tal fra Business Central, er reglen den samme. En chat, der har fået et regneark kopieret ind, kender ikke jeres definition af dækningsbidrag. Spørg hellere tallene, hvor de er defineret, som beskrevet i Spørg jeres tal: AI på den semantiske model i Power BI.
AI-politik og kravet om AI-kompetencer
AI-forordningens artikel 4 om AI-kompetencer har gældet siden 2. februar 2025, og den gælder både for udbydere og for virksomheder, der bruger AI, uanset systemets risikoniveau. Det fremgår af Digitaliseringsstyrelsens FAQ om AI-forordningen. Kravet er at arbejde for, at medarbejderne har tilstrækkelig forståelse af de værktøjer, de bruger.
En AI-politik er ikke i sig selv opfyldelse af kravet, men den er et naturligt udgangspunkt. Kombinér den med en kort introduktion for alle, der bruger AI: hvad værktøjet kan, hvordan det tager fejl, og hvilke data der må deles. Notér, hvem der har fået introduktionen og hvornår.
De 8 felter i en AI-politik på én side
En AI-politik på én side har plads til otte felter. Hvert felt er en beslutning, ikke en hensigtserklæring. Grafikken herunder viser felterne i tre grupper: hvad der må bruges, hvordan det bruges, og hvem der holder politikken ved lige.
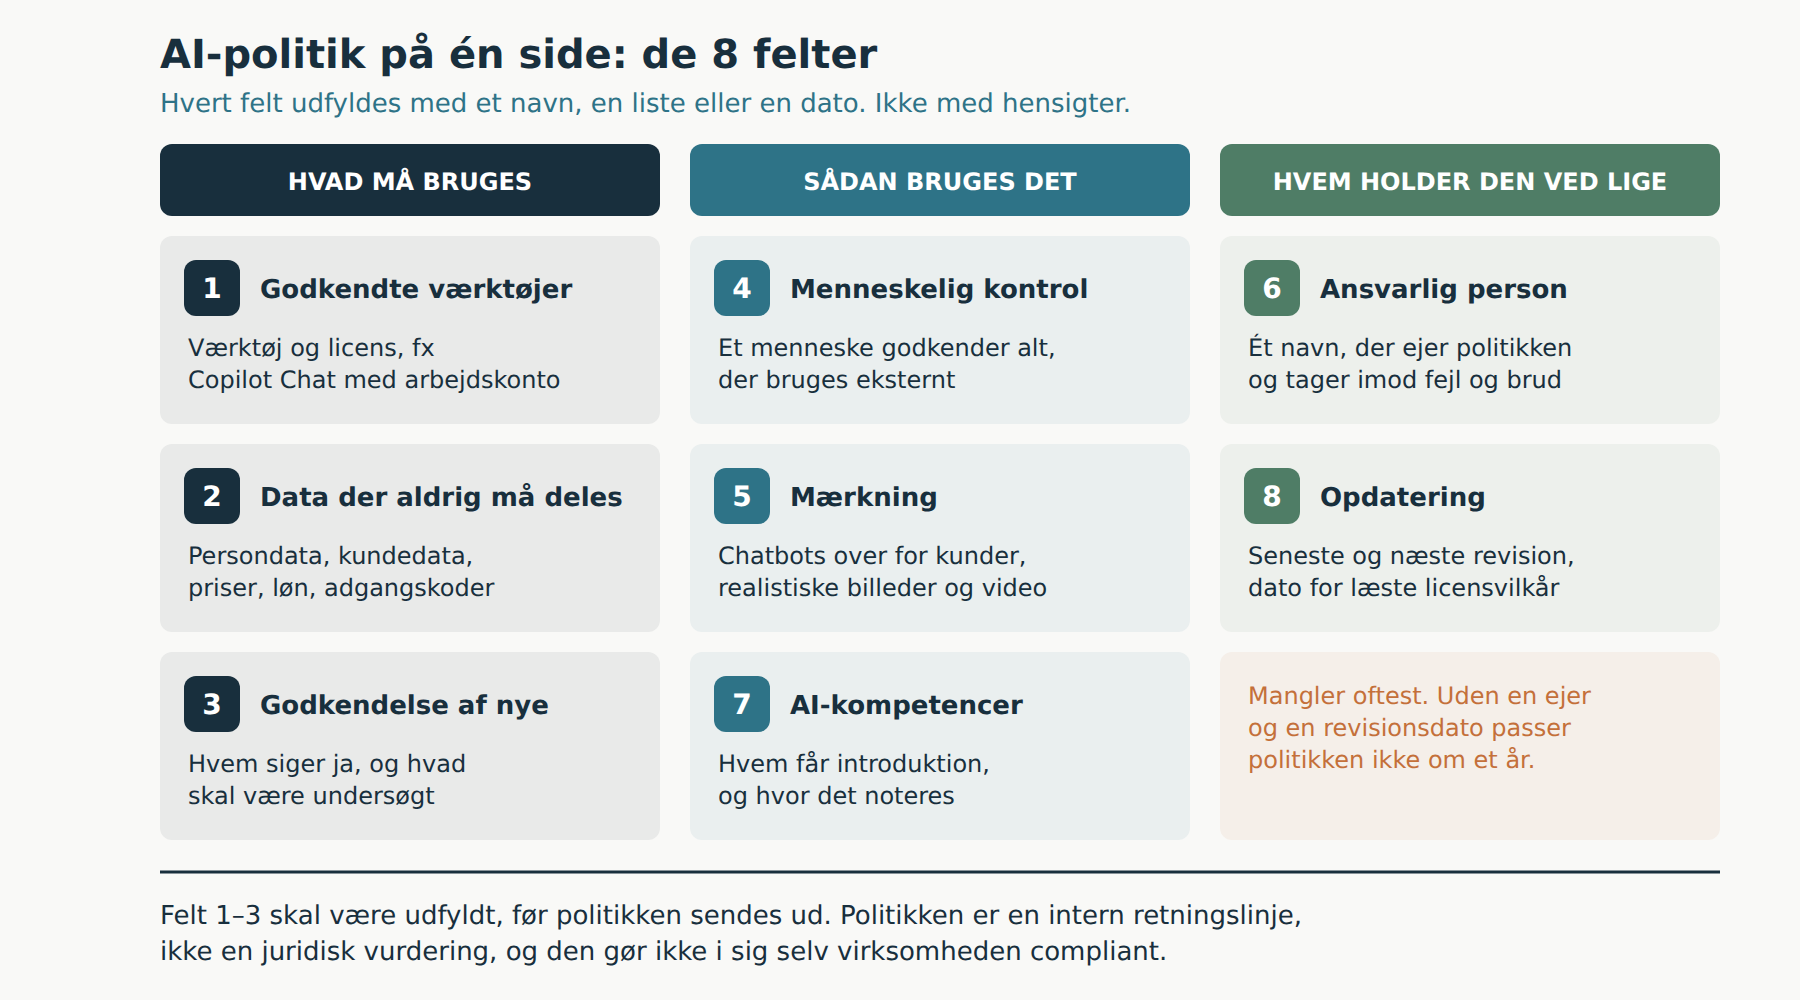
De første tre felter skal være på plads, før politikken sendes ud. Uden en liste over godkendte værktøjer og forbudte data har medarbejderne intet at holde sig til. Uden en godkender ender nye værktøjer hos den, der råber højest. Felterne om ansvar og opdatering er dem, der oftest mangler, og dem der afgør, om politikken stadig passer om et år.
Hvad en AI-politik ikke løser
En AI-politik er en intern retningslinje. Den gør ikke virksomheden compliant med GDPR eller AI-forordningen, og den erstatter ikke en juridisk vurdering af konkrete anvendelser. Bruger I AI til at sortere ansøgere eller vurdere medarbejdere, skal det vurderes særskilt, fordi den slags anvendelse kan være højrisiko.
Politikken løser heller ikke det tekniske. Den kan sige, at kun business-licenser må bruges, men det er administratoren i Microsoft 365, der slår funktioner til og fra. Og den siger intet om, hvad AI koster. Det gennemgår vi i Hvad koster AI i en SMV?
Sådan understøtter oneBC365 det
oneBC365 er færdigbygget Power BI til Business Central, og en AI-politik er ikke en del af produktet. Men politikken skal tage stilling til, hvordan medarbejderne bruger AI på virksomhedens tal, og dér gør datagrundlaget en forskel. Den semantiske model i oneBC365 er bygget efter Microsofts anbefalinger til Copilot: stjerneskema, beskrivelser på tabeller, kolonner og measures, entydige navne og tre sprog. Modellen kan forespørges fra AI-værktøjer via MCP med brugerens egen adgang, så politikken kan anvise en vej, hvor tallene ikke skal kopieres ind i en chat.
Modellen har row-level security, og kunden ejer koden. Det gør det lettere at udfylde felterne om godkendte værktøjer og forbudte data, fordi tallene bliver i jeres egen Power BI-tenant. Hvem der må stille hvilke spørgsmål, er stadig jeres beslutning. Mere om rettigheder for agenter står i Agent-governance.
Sådan kommer du i gang
- Spørg medarbejderne, hvad de bruger i dag. En anonym rundspørge på fem minutter giver et bedre billede end en antagelse. Spørg om værktøj, licens og opgave.
- Vælg licenserne, før I skriver politikken. Politikken skal pege på værktøjer, der faktisk er købt og sat op. Se sammenligningen i ChatGPT, Copilot eller Claude.
- Udfyld de otte felter herunder på ét møde. Ledelsen, en fra økonomi og den, der administrerer Microsoft 365, kan nå det på to timer.
- Præsentér jeres AI-politik på et personalemøde. Notér, hvem der har været med, og sæt en dato for første revision i kalenderen.
Skabelonen: 8 felter til jeres AI-politik
Kopiér felterne til et dokument, og udfyld dem med navne, lister og datoer. Hold det på én side.
- Godkendte værktøjer og licenser. Hvilke AI-værktøjer må bruges til arbejde, og på hvilken licens? Fx “Microsoft 365 Copilot Chat med arbejdskonto og ChatGPT Business. Private konti må ikke bruges til arbejdsopgaver.”
- Data der aldrig må deles. Persondata, kundedata under fortrolighed, priser og marginer, løn og adgangsoplysninger. Skriv eksempler, ikke kategorier alene.
- Godkendelse af nye værktøjer. Hvem godkender et nyt værktøj eller en ny anvendelse, og hvad skal være undersøgt: licens, databehandleraftale, hvor data behandles.
- Menneskelig kontrol. Alt AI-output læses og godkendes af en medarbejder, før det bruges eksternt eller indgår i en beslutning om en person.
- Mærkning. Hvornår fortæller vi, at AI er brugt? Altid ved chatbots over for kunder og ved realistiske billeder, lyd og video.
- Ansvarlig person. Ét navn, der ejer politikken, svarer på spørgsmål og tager imod henvendelser om fejl og brud.
- AI-kompetencer. Hvem får introduktion, hvad indeholder den, og hvor noteres det?
- Opdatering. Dato for seneste revision, dato for næste revision (fx hver sjette måned) og datoen, hvor licensvilkårene sidst blev læst.
Skriv nederst, at jeres AI-politik er en intern retningslinje og ikke erstatter en juridisk vurdering.
Relaterede artikler
- AI-forordningen for SMV’er: hvad gælder nu, og hvad er udskudt
- ChatGPT, Copilot eller Claude: tre værktøjer til tre slags opgaver
- Ejerskab af AI-løsningen: hvem ejer den, når konsulenten er gået hjem?
- Agent-governance: rettigheder, credits og logning på én side
- AI-governance og ROI: de første 12 måneder i 4 kvartaler
- Alle artikler i serien AI i praksis for SMV’en
Vil I se, hvordan AI kan arbejde på jeres egne, definerede tal i stedet for et kopieret regneark? Book en demo, og se en færdig semantisk model på jeres Business Central-data på 30 minutter.